Gamdom mit Erpressungsforderung über 15 Millionen US-Dollar wegen angeblichen Spielerdatendiebstahls konfrontiert
WhiteArmor behauptet, Datensätze zu 15,4 Millionen Gamdom-Konten gestohlen zu haben. Die angebliche Datenbank und eine veröffentlichte Stichprobe wurden jedoch nicht unabhängig auf ihre Echtheit geprüft.
Eine Erpressergruppe namens WhiteArmor fordert vom Krypto-Casino Gamdom 15 Millionen US-Dollar wegen einer angeblich gestohlenen Datenbank mit 15,4 Millionen Spielerkonten.
Berichten zufolge veröffentlichte die Gruppe Datensätze zu 100 Konten als vermeintlichen Beweis. Ihre Echtheit ist weiterhin unbestätigt. Gamdom hat den angeblichen Datenbankdiebstahl bislang weder öffentlich bestätigt noch dementiert.
Dienste zur Überwachung von Cyberbedrohungen registrierten am 26. Oktober einen Eintrag zu Gamdom auf der Leak-Seite von WhiteArmor. Solche Einträge dokumentieren die Behauptung einer kriminellen Gruppe. Sie belegen nicht unabhängig, dass ein Sicherheitsvorfall stattgefunden hat oder die angebotenen Daten echt sind.
Angreifer behaupten Zugriff über ein Administratorkonto
Laut der Darstellung von Dark Web Informer behauptet WhiteArmor, über ein internes Dienstkonto mit Administratorrechten auf Gamdoms Verwaltungsoberflächen und Speicher mit Passwörtern und Schlüsseln zugegriffen zu haben.
Die Angreifer behaupten, das Konto habe mehrere Jahre bestanden, ohne dass seine Zugangsdaten geändert worden seien. Keine unabhängige technische Untersuchung hat diese Erklärung bestätigt.
WhiteArmor erhob außerdem Vorwürfe gegen Gamdoms nachweislich faire Spiele und behauptete, diese funktionierten nicht wie beworben. Die Gruppe legte dafür keine Belege vor.
Separater Angriff auf Wallets bereits im Oktober
Die Erpressungsforderung wurde 13 Tage nach einem bestätigten Angriff auf Gamdoms Hot-Wallet-Infrastruktur bekannt.
Gamdom setzte den Betrieb am 13. Oktober aus, nachdem eine unbefugte Verbindung zu einem Automatisierungsserver entdeckt worden war. Gründer Felix Römer bezifferte den Verlust später auf etwas mehr als 3 Millionen US-Dollar, während der Blockchain-Ermittler vxdb von rund 4,2 Millionen US-Dollar ausging. Der Betreiber erklärte, die verbleibenden Hot-Wallet-Vermögenswerte seien in Cold Storage verschoben worden und die Kundengelder seien sicher.
Die Website nahm den Betrieb am 16. Oktober wieder auf. WhiteArmor hat den angeblichen Datenbankdiebstahl nicht ausdrücklich mit dem Wallet-Vorfall in Verbindung gebracht. Die zeitliche Nähe allein belegt daher weder einen gemeinsamen Angreifer noch denselben Zugangsweg.
Erst kürzlich beobachtete Gruppe
WhiteArmor tauchte im Oktober erstmals in öffentlich zugänglichen Aufzeichnungen zur Überwachung von Cyberbedrohungen auf. WatchGuard stuft die Gruppe als Datenhändler ein, während andere Überwachungsdienste ihre Aktivitäten als Erpressung durch Datendiebstahl beschreiben.
Die gemeldete Forderung, die behauptete Zahl der Konten und die angebliche Zugriffsmethode bleiben unbestätigt. Die Bestätigung des früheren Wallet-Diebstahls belegt nicht die Echtheit der neuen Behauptungen zur Datenbank.
WhiteArmor behauptet, Datensätze zu 15,4 Millionen Gamdom-Konten gestohlen zu haben. Die angebliche Datenbank und eine veröffentlichte Stichprobe wurden jedoch nicht unabhängig auf ihre Echtheit geprüft.
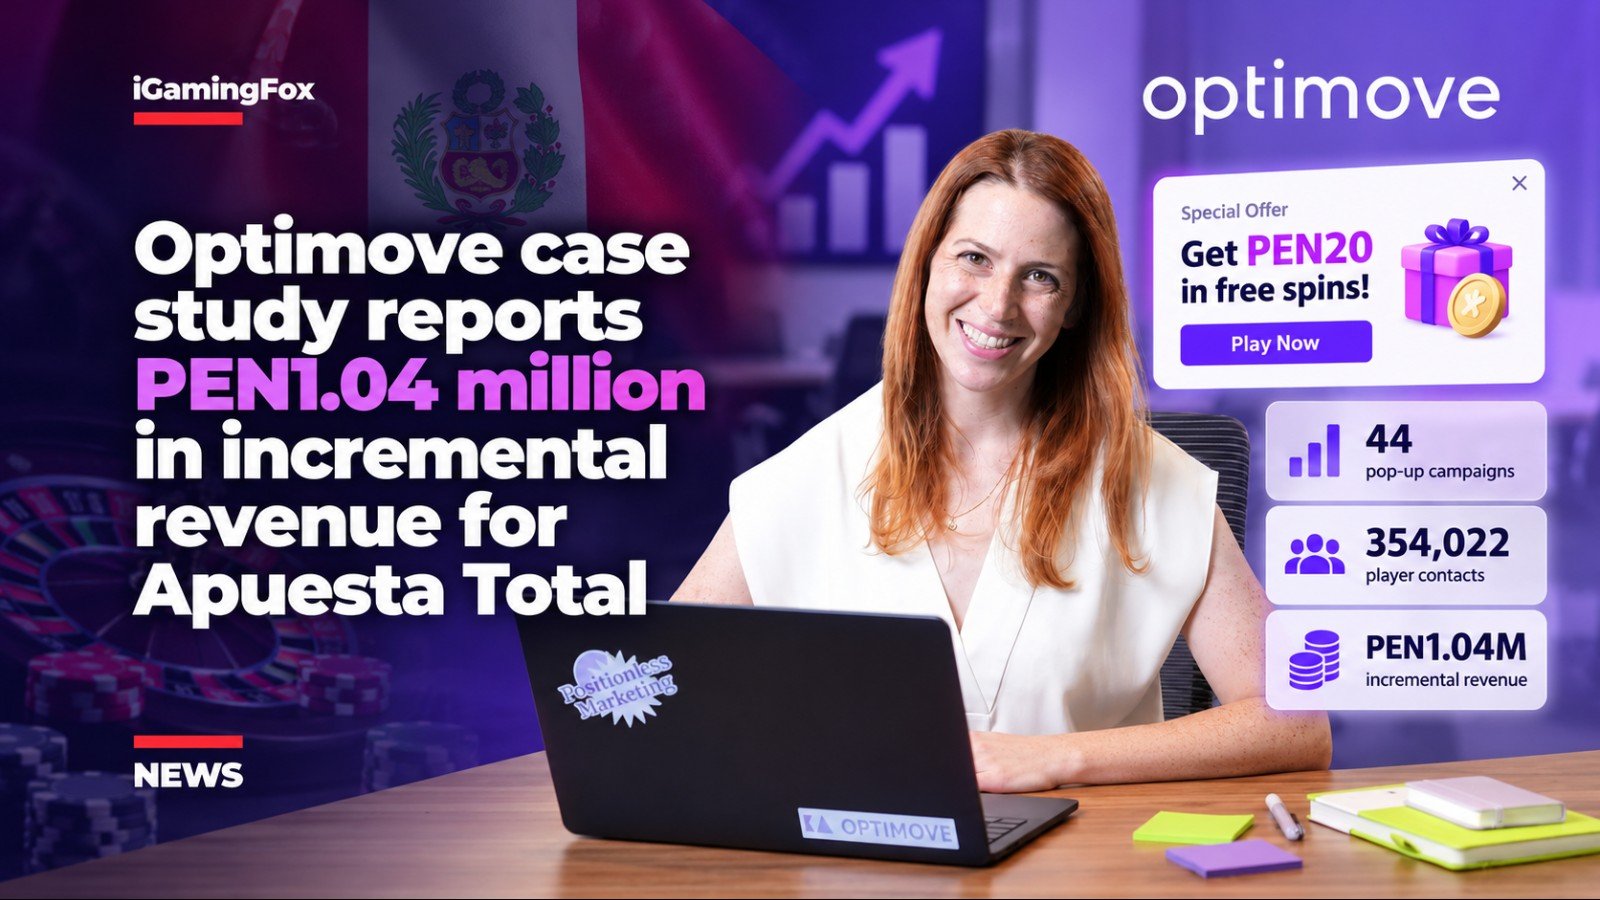
Die 44 ausgelösten Kampagnen von Apuesta Total generierten laut Bericht rund 303.000 US-Dollar zusätzliche Einnahmen, wobei die Optimove-Fallstudie wichtige Details zur Messung und zu den Kosten offenlässt.
Die nationale Polizeibehörde hat 79 Anträge erhalten und zwölf Lizenzen ohne Ablehnungen erteilt. Die Betreiber bereiten sich auf Finnlands wettbewerblich organisierten Online-Glücksspielmarkt vor.
Kar Kheng Giam erklärte gegenüber NEXT.io, er habe BC.GAME im Juli verlassen, nachdem er zu dem Schluss gekommen sei, dass die internen Abläufe nicht dem Transparenzkurs entsprachen, den er umsetzen sollte.


Kommentare (0)
Noch keine Kommentare. Sei der Erste!